Το phishing έχει αλλάξει. Μην τσιμπήσεις. Κάνε παύση.

Cyber Villains: The Phisher, The QR Trickster and The Impostor

#CyberOctober


Θυμάσαι την εποχή που το phishing ήταν απλώς κακογραμμένα emails; Αυτά ανήκουν στο παρελθόν.

Σήμερα, ένα μήνυμα phishing μπορεί να φαίνεται απόλυτα πειστικό. Μπορεί να έρθει στο email σου, ως SMS, μέσα από εταιρικό chat ή ακόμη και ως QR code. Μπορεί να μοιάζει ότι προέρχεται από τη Microsoft, έναν προμηθευτή, έναν συνάδελφο ή ακόμη και τον manager σου.

Και όσο αλλάζει ο τρόπος με τον οποίο διαχειριζόμαστε τα χρήματά μας και κάνουμε τις τραπεζικές μας συναλλαγές, αλλάζουν και οι τρόποι με τους οποίους οι απατεώνες προσπαθούν να μας εξαπατήσουν. Γι’ αυτό το θέμα δεν αφορά μόνο την κυβερνοασφάλεια. Αφορά και το πώς παραμένουμε ασφαλείς σε έναν όλο και πιο ψηφιακό κόσμο.

Το κόλπο των επιτιθέμενων είναι απλό: να σε κάνουν να δράσεις προτού προλάβεις να σκεφτείς.

Μπορεί να λάβεις ένα επείγον αίτημα για να συνδεθείς κάπου. Ένα QR code για σκανάρισμα. Ένα αίτημα για έγκριση μιας πληρωμής ή ενός εγγράφου. Ένα μήνυμα που σου λέει ότι κάτι χρειάζεται την άμεση βοήθειά σου.

Το μήνυμα μπορεί να φαίνεται απολύτως αυθεντικό.

Και τότε είναι η στιγμή να κάνεις παύση.

Αν ένα μήνυμα δημιουργεί αίσθηση επείγοντος, ζητά τα στοιχεία σύνδεσής σου, σε κατευθύνει κάπου που δεν περίμενες ή αλλάζει μια διαδικασία που συνήθως ακολουθείς, σταμάτα για λίγο και έλεγξέ το πριν κάνεις οτιδήποτε.
 

Τι θέλουμε να θυμάσαι


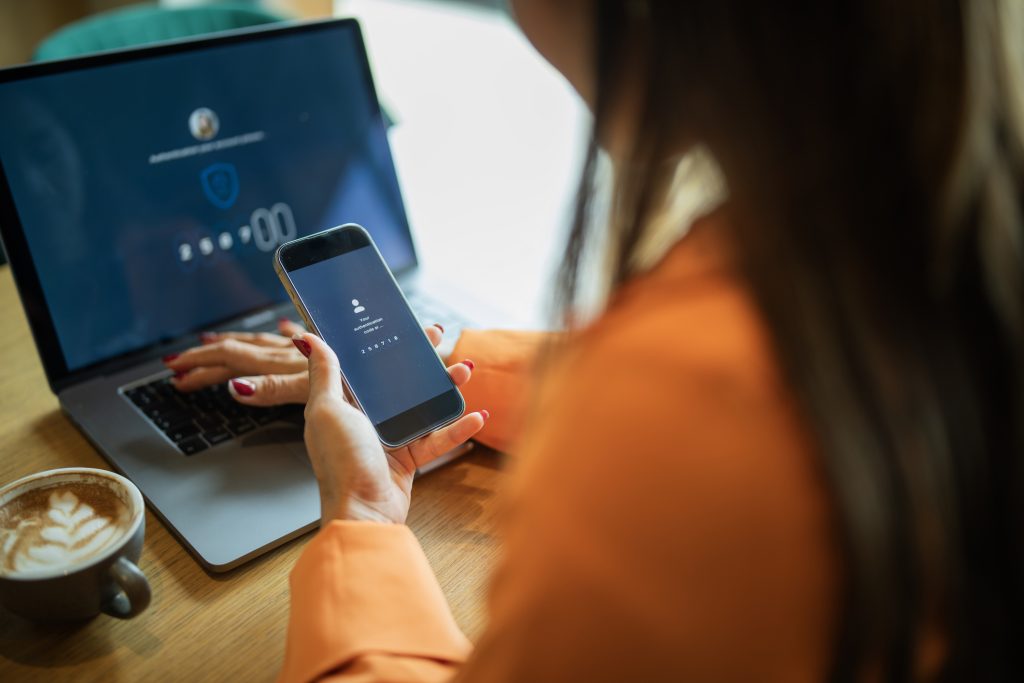
  • Το phishing μπορεί να εμφανιστεί παντού. Email, SMS, εταιρικά chats, QR codes και άλλα ψηφιακά κανάλια μπορούν να χρησιμοποιηθούν για phishing επιθέσεις.
  • Μην κρίνεις ένα μήνυμα από την εμφάνισή του. Επαγγελματικό branding, γνώριμα ονόματα και προσεγμένη γλώσσα δεν σημαίνουν απαραίτητα ότι ένα μήνυμα είναι γνήσιο.
  • Τα QR codes χρειάζονται την ίδια προσοχή με τα links. Δεν μπορείς πάντα να ξέρεις πού θα σε οδηγήσει ένα QR code πριν το σκανάρεις.
  • Πρόσεχε την πίεση. Η αίσθηση επείγοντος, η επίκληση στην εξουσία, ο φόβος και η περιέργεια είναι συνηθισμένοι τρόποι με τους οποίους οι επιτιθέμενοι προσπαθούν να επηρεάσουν την επόμενη κίνησή σου.
  • Αν κάνεις ένα λάθος, ανέφερέ το. Αν καταχωρίσεις τα στοιχεία σύνδεσής σου σε μια ύποπτη σελίδα ή εγκρίνεις ένα αίτημα Multi-Factor Authentication (MFA) που δεν ξεκίνησες εσύ, ενημέρωσε άμεσα την ομάδα Security / IT της εταιρείας ή τον ανώτερό σου. Όσο πιο γρήγορα το γνωρίζουν, τόσο πιο γρήγορα μπορούν να βοηθήσουν.

Θα πατούσες το link;

Το Snappi Cyber Challenge

Λαμβάνεις ένα μήνυμα που φαίνεται να προέρχεται από έναν συνάδελφο:

«Χρειάζομαι να ελέγξεις αυτό το εμπιστευτικό έγγραφο,
πριν από τη συνάντηση.


Σκάναρε το QR code και κάνε τώρα sign in.»

Το όνομα φαίνεται σωστό. Το logo φαίνεται σωστό. Το αίτημα ακούγεται σημαντικό.

Και η συνάντηση πλησιάζει.

Τι κάνεις;

Κάνε παύση. Μην σκανάρεις το QR code και μην κάνεις sign in.

Αντίθετα, επιβεβαίωσε το αίτημα μέσω ενός αξιόπιστου καναλιού. Επικοινώνησε με το συγκεκριμένο άτομο χρησιμοποιώντας στοιχεία επικοινωνίας που ήδη γνωρίζεις και εμπιστεύεσαι, όχι στοιχεία που περιλαμβάνονται στο μήνυμα.

Αν κάτι σου φαίνεται ύποπτο, ανέφερέ το.

Τι πρέπει να κάνεις;

  1. Κάνε παύση.

Μην κάνεις click, μην σκανάρεις, μην απαντήσεις και μην καταχωρίσεις τα στοιχεία σύνδεσής σου.

  1. Κοίταξέ το πιο προσεκτικά.

Έλεγξε τον αποστολέα, το link ή το QR code και το ίδιο το αίτημα. Βγάζει νόημα; Είναι αυτή η συνηθισμένη διαδικασία;

  1. Επιβεβαίωσέ το.

Αν δεν είσαι σίγουρος, επικοινώνησε με το άτομο με διαφορετικό τρόπο. Χρησιμοποίησε έναν αριθμό τηλεφώνου ή άλλα στοιχεία επικοινωνίας που ήδη γνωρίζεις και εμπιστεύεσαι, όχι αυτά που περιλαμβάνονται στο μήνυμα.

  1. Ανέφερέ το.

Δεν χρειάζεται να είσαι 100% σίγουρος ότι πρόκειται για phishing για να το αναφέρεις.

  1. Έκανες ήδη click; Μην πανικοβληθείς.

Αν καταχώρισες τα στοιχεία σύνδεσής σου ή ενέκρινες ένα MFA request που δεν ξεκίνησες εσύ, επικοινώνησε άμεσα με την ομάδα Security / IT ή άλλο αρμόδιο άτομο. Το να αναφέρεις γρήγορα ένα λάθος είναι πάντα καλύτερο από το να το κρατήσεις για τον εαυτό σου.
Do

  • Πάρε λίγο χρόνο πριν ενεργήσεις σε ένα απρόσμενο αίτημα.
  • Έλεγξε τα στοιχεία του αποστολέα και πού σε οδηγούν τα links ή τα QR codes.
  • Αντιμετώπισε τα απρόσμενα QR codes με την ίδια προσοχή που θα έδειχνες σε ένα ύποπτο link.
  • Ανέφερε κάτι που σου φαίνεται ύποπτο, ακόμη κι αν δεν είσαι απόλυτα σίγουρος.

Don’t

  • Μην εμπιστεύεσαι ένα μήνυμα μόνο και μόνο επειδή φαίνεται επαγγελματικό.
  • Μην βάζεις τα στοιχεία σύνδεσής σου αφού ακολουθήσεις ένα απρόσμενο link ή QR code.
  • Μην εγκρίνεις ένα MFA request που δεν ξεκίνησες εσύ.
  • Μην ανησυχείς ότι θα «εκτεθείς» επειδή έκανες κατά λάθος click. Όσο πιο γρήγορα το αναφέρεις τόσο το καλύτερο.

Θυμήσου: Κάνε παύση. Έλεγξε. Επιβεβαίωσε. Ανέφερε.

Μερικές φορές, το πιο ασφαλές πράγμα που μπορείς να κάνεις είναι… να μην κάνεις τίποτα για λίγα δευτερόλεπτα.


Ρωτάμε. Απαντάς.


Δοκίμασε τις γνώσεις σου; Κάνε αυτό το σύντομο κουίζ με τέσσερις ερωτήσεις και δες τι έμαθες!
Read also

Lorem ipsum dolor sit amet, consectetur adipiscing elit. Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.

Το phishing έχει αλλάξει. Μην τσιμπήσεις. Κάνε παύση.

Cyber Villains: The Phisher, The QR Trickster and The Impostor

#CyberOctober


Θυμάσαι την εποχή που το phishing ήταν απλώς κακογραμμένα emails; Αυτά ανήκουν στο παρελθόν.

Σήμερα, ένα μήνυμα phishing μπορεί να φαίνεται απόλυτα πειστικό. Μπορεί να έρθει στο email σου, ως SMS, μέσα από εταιρικό chat ή ακόμη και ως QR code. Μπορεί να μοιάζει ότι προέρχεται από τη Microsoft, έναν προμηθευτή, έναν συνάδελφο ή ακόμη και τον manager σου.

Και όσο αλλάζει ο τρόπος με τον οποίο διαχειριζόμαστε τα χρήματά μας και κάνουμε τις τραπεζικές μας συναλλαγές, αλλάζουν και οι τρόποι με τους οποίους οι απατεώνες προσπαθούν να μας εξαπατήσουν. Γι’ αυτό το θέμα δεν αφορά μόνο την κυβερνοασφάλεια. Αφορά και το πώς παραμένουμε ασφαλείς σε έναν όλο και πιο ψηφιακό κόσμο.

Το κόλπο των επιτιθέμενων είναι απλό: να σε κάνουν να δράσεις προτού προλάβεις να σκεφτείς.

Μπορεί να λάβεις ένα επείγον αίτημα για να συνδεθείς κάπου. Ένα QR code για σκανάρισμα. Ένα αίτημα για έγκριση μιας πληρωμής ή ενός εγγράφου. Ένα μήνυμα που σου λέει ότι κάτι χρειάζεται την άμεση βοήθειά σου.

Το μήνυμα μπορεί να φαίνεται απολύτως αυθεντικό.

Και τότε είναι η στιγμή να κάνεις παύση.

Αν ένα μήνυμα δημιουργεί αίσθηση επείγοντος, ζητά τα στοιχεία σύνδεσής σου, σε κατευθύνει κάπου που δεν περίμενες ή αλλάζει μια διαδικασία που συνήθως ακολουθείς, σταμάτα για λίγο και έλεγξέ το πριν κάνεις οτιδήποτε.


Τι θέλουμε να θυμάσαι


  • Το phishing μπορεί να εμφανιστεί παντού. Email, SMS, εταιρικά chats, QR codes και άλλα ψηφιακά κανάλια μπορούν να χρησιμοποιηθούν για phishing επιθέσεις.
  • Μην κρίνεις ένα μήνυμα από την εμφάνισή του. Επαγγελματικό branding, γνώριμα ονόματα και προσεγμένη γλώσσα δεν σημαίνουν απαραίτητα ότι ένα μήνυμα είναι γνήσιο.
  • Τα QR codes χρειάζονται την ίδια προσοχή με τα links. Δεν μπορείς πάντα να ξέρεις πού θα σε οδηγήσει ένα QR code πριν το σκανάρεις.
  • Πρόσεχε την πίεση. Η αίσθηση επείγοντος, η επίκληση στην εξουσία, ο φόβος και η περιέργεια είναι συνηθισμένοι τρόποι με τους οποίους οι επιτιθέμενοι προσπαθούν να επηρεάσουν την επόμενη κίνησή σου.
  • Αν κάνεις ένα λάθος, ανέφερέ το. Αν καταχωρίσεις τα στοιχεία σύνδεσής σου σε μια ύποπτη σελίδα ή εγκρίνεις ένα αίτημα Multi-Factor Authentication (MFA) που δεν ξεκίνησες εσύ, ενημέρωσε άμεσα την ομάδα Security / IT της εταιρείας ή τον ανώτερό σου. Όσο πιο γρήγορα το γνωρίζουν, τόσο πιο γρήγορα μπορούν να βοηθήσουν.

Θα πατούσες το link;

Το Snappi Cyber Challenge

Λαμβάνεις ένα μήνυμα που φαίνεται να προέρχεται από έναν συνάδελφο:

«Χρειάζομαι να ελέγξεις αυτό το εμπιστευτικό έγγραφο,
πριν από τη συνάντηση.


Σκάναρε το QR code και κάνε τώρα sign in.»

Το όνομα φαίνεται σωστό. Το logo φαίνεται σωστό. Το αίτημα ακούγεται σημαντικό.

Και η συνάντηση πλησιάζει.

Τι κάνεις;

Κάνε παύση. Μην σκανάρεις το QR code και μην κάνεις sign in.

Αντίθετα, επιβεβαίωσε το αίτημα μέσω ενός αξιόπιστου καναλιού. Επικοινώνησε με το συγκεκριμένο άτομο χρησιμοποιώντας στοιχεία επικοινωνίας που ήδη γνωρίζεις και εμπιστεύεσαι, όχι στοιχεία που περιλαμβάνονται στο μήνυμα.

Αν κάτι σου φαίνεται ύποπτο, ανέφερέ το.

Τι πρέπει να κάνεις;

  1. Κάνε παύση.

Μην κάνεις click, μην σκανάρεις, μην απαντήσεις και μην καταχωρίσεις τα στοιχεία σύνδεσής σου.

  1. Κοίταξέ το πιο προσεκτικά.

Έλεγξε τον αποστολέα, το link ή το QR code και το ίδιο το αίτημα. Βγάζει νόημα; Είναι αυτή η συνηθισμένη διαδικασία;

  1. Επιβεβαίωσέ το.

Αν δεν είσαι σίγουρος, επικοινώνησε με το άτομο με διαφορετικό τρόπο. Χρησιμοποίησε έναν αριθμό τηλεφώνου ή άλλα στοιχεία επικοινωνίας που ήδη γνωρίζεις και εμπιστεύεσαι, όχι αυτά που περιλαμβάνονται στο μήνυμα.

  1. Ανέφερέ το.

Δεν χρειάζεται να είσαι 100% σίγουρος ότι πρόκειται για phishing για να το αναφέρεις.

  1. Έκανες ήδη click; Μην πανικοβληθείς.

Αν καταχώρισες τα στοιχεία σύνδεσής σου ή ενέκρινες ένα MFA request που δεν ξεκίνησες εσύ, επικοινώνησε άμεσα με την ομάδα Security / IT ή άλλο αρμόδιο άτομο. Το να αναφέρεις γρήγορα ένα λάθος είναι πάντα καλύτερο από το να το κρατήσεις για τον εαυτό σου.

Do

  • Πάρε λίγο χρόνο πριν ενεργήσεις σε ένα απρόσμενο αίτημα.
  • Έλεγξε τα στοιχεία του αποστολέα και πού σε οδηγούν τα links ή τα QR codes.
  • Αντιμετώπισε τα απρόσμενα QR codes με την ίδια προσοχή που θα έδειχνες σε ένα ύποπτο link.
  • Ανέφερε κάτι που σου φαίνεται ύποπτο, ακόμη κι αν δεν είσαι απόλυτα σίγουρος.

Don’t

  • Μην εμπιστεύεσαι ένα μήνυμα μόνο και μόνο επειδή φαίνεται επαγγελματικό.
  • Μην βάζεις τα στοιχεία σύνδεσής σου αφού ακολουθήσεις ένα απρόσμενο link ή QR code.
  • Μην εγκρίνεις ένα MFA request που δεν ξεκίνησες εσύ.
  • Μην ανησυχείς ότι θα «εκτεθείς» επειδή έκανες κατά λάθος click. Όσο πιο γρήγορα το αναφέρεις τόσο το καλύτερο.

Θυμήσου: Κάνε παύση. Έλεγξε. Επιβεβαίωσε. Ανέφερε.

Μερικές φορές, το πιο ασφαλές πράγμα που μπορείς να κάνεις είναι… να μην κάνεις τίποτα για λίγα δευτερόλεπτα.


Ρωτάμε. Απαντάς.


Δοκίμασε τις γνώσεις σου; Κάνε αυτό το σύντομο κουίζ με τέσσερις ερωτήσεις και δες τι έμαθες!
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.
Κατέβασε το Snappi app

Σκάναρε το QR code για να κατεβάσεις την εφαρμογή

Κάνε κλικ για να κατεβάσεις την εφαρμογή

or get a download link via SMS

Λόγω προγραμματισμένων εργασιών στο gov.gr, η ταυτοποίηση που απαιτείται για το άνοιγμα λογαριασμού Snappi δεν θα είναι προσωρινά διαθέσιμη μέχρι την Κυριακή 4/10 στις 14:00

Αν θέλεις να ανοίξεις Snappi λογαριασμό, για τη διευκόλυνσή σου, προτείνουμε να προσπαθήσεις ξανά μετά από αυτή την ώρα.

Ευχαριστούμε για την κατανόηση!

Get the app